Bomly CLI: Открытый источник зависимости интеллекта для AI-агентов и разработки
Bomly CLI — это бесплатный инструмент командной строки с открытым исходным кодом, разработанный Bomly Dev, в основном созданный на Go 11. Он сосредоточен на интеллектуальном управлении зависимостями, включая Software Bill of Materials (SBOMs), аудит уязвимостей и политики CI. Распространяется в виде одного бинарного файла, Bomly CLI работает без необходимости в учетной записи или входе в систему, что делает его доступным для различных пользователей. Его можно установить через несколько менеджеров пакетов или с помощью прямого скрипта, а также запускать без полной установки для использования на сервере MCP.
К чему подключается Bomly CLI?
Bomly CLI подключается к серверу MCP (Model Context Protocol), который встроен непосредственно в его бинарный файл. Этот сервер предоставляет инструменты интеллектуального анализа зависимостей Bomly CLI для AI-агентов. Основная функция заключается в предоставлении информации о зависимостях программного обеспечения, с акцентом на SBOM, аудит уязвимостей и соблюдение политик CI. Его основной точкой подключения является этот автономный сервер MCP, который поддерживает транспортный протокол stdio для связи с совместимыми AI-клиентами.
Основные функции и инструменты
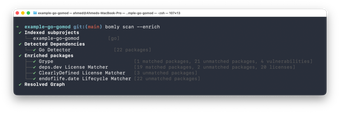
При работе в качестве сервера MCP через "bomly mcp serve" Bomly CLI предоставляет несколько вызываемых инструментов. К ним относятся bomly_scan, bomly_explain, bomly_diff и bomly_plugins. Основные команды CLI, которые управляют этими возможностями, это "scan" для анализа проектов, "explain" для понимания происхождения пакетов и "diff" для сравнения изменений зависимостей между различными ревизиями. Эти инструменты предоставляют структурированный JSON-вывод, подходящий для программного взаимодействия.
Для кого это?
Bomly CLI нацелен на разнообразную аудиторию, включая разработчиков, инженеров CI/CD, команды безопасности и AI-агентов. Он поддерживает рабочие процессы, такие как сканирование зависимостей, аудит уязвимостей и интеграцию в CI-пайплайны для ограничения pull-запросов. AI-кодирующие агенты могут использовать его сервер MCP для программного запроса графов зависимостей и анализа изменений в безопасности. Пропустите это, если вам требуется длительно работающий демон для постоянной аутентификации.
Как начать
Учетные данные не требуются. Он использует транспортный протокол stdio и переменные окружения, такие как BOMLY_*, для конфигурации, наряду с пользовательскими или явно выбранными конфигурационными файлами.
Сценарии использования
- Сканирование зависимостей и аудит уязвимостей: Сканируйте проекты, контейнерные образы или ссылки Git, обогащайте результаты данными об уязвимостях и лицензиях, и проводите аудит в соответствии с политиками.
- Интеграция CI/CD и ограничение pull-запросов: Интегрируйтесь в CI-пайплайны (например, GitHub Actions, GitLab, Jenkins) для сравнения изменений зависимостей между ревизиями Git и соблюдения политик, часто с помощью действия Bomly Guard GitHub.
- Интеллект зависимостей, управляемый AI-агентами: AI-кодирующие агенты взаимодействуют с сервером MCP Bomly CLI для запроса графов зависимостей, объяснения происхождения пакетов и анализа изменений в безопасности, получая структурированный JSON-вывод.
Bomly CLI предлагает универсальное решение без необходимости в аккаунте для анализа зависимостей, хорошо интегрируясь как с человеческими рабочими процессами, так и с AI-агентами. Его акцент на SBOM, аудите уязвимостей и обеспечении политики CI делает его мощным инструментом для современных практик разработки и безопасности. Опции конфигурации обеспечивают гибкость для различных сред. Попробуйте просканировать проект на наличие уязвимостей, используя команду "scan".